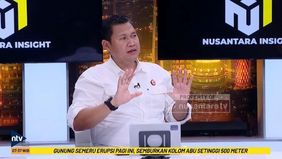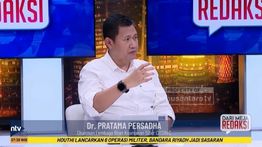
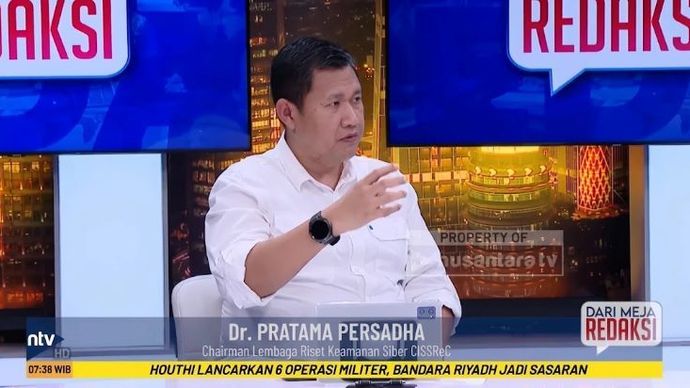
 Chairman Lembaga Riset Keamanan Siber CISSReC, Dr. Pratama Persadha dalam program DARI MEJA REDAKSI di Nusantara TV
Ntvnews.id, Jakarta - Ancaman peretasan dan penyadapan siber kini telah memasuki fase yang kian mengkhawatirkan. Metode peretasan modern berbasis zero-click malware memungkinkan peretas mengambil alih seluruh kendali dan menguras isi perangkat telepon seluler korban tanpa memerlukan interaksi atau tindakan pengeklikan sama sekali dari pemilik ponsel.
Hal itu diungkapkan Chairman Lembaga Riset Keamanan Siber CISSReC, Dr. Pratama Persadha saat hadir menjadi narasumber dalam program DARI MEJA REDAKSI di Nusantara TV yang dipandu Host Chakry Miller, Senin (9/11/2026).
Pratama membedah secara mendalam peta kerawanan sistem komunikasi pejabat negara hingga masyarakat luas, mulai dari keterbatasan alat sadap resmi hingga bahaya serangan spyware tingkat tinggi.
Dalam penjelasannya, Pratama memaparkan bahwa masyarakat dan aparat penegak hukum perlu membedakan antara perangkat penyadapan resmi berbasis Lawful Interception Management System (LIMS) dengan serangan peretasan menggunakan zero-click malware. Perangkat LIMS yang umum dimiliki institusi penegak hukum memiliki batasan teknis karena hanya dapat memantau jaringan telekomunikasi konvensional.
LIMS hanya mampu merekam percakapan suara berbasis jaringan GSM, pesan singkat SMS, metadata durasi dan log panggilan, serta pelacakan lokasi berbasis BTS. Sistem LIMS juga dilengkapi fitur geofencing yang mampu membuat radius pemantauan di sekitar area fisik tertentu, seperti kediaman pejabat atau Presiden, untuk mendeteksi setiap nomor ponsel yang keluar dan masuk. Namun, LIMS tidak mampu menembus aplikasi percakapan modern yang dilindungi enkripsi.
Keterbatasan LIMS inilah yang mendorong penggunaan metode injection dengan mengirimkan spyware atau malware tingkat lanjut secara langsung ke perangkat target. Berbeda dari malware biasa berbasis berkas APK yang membutuhkan persetujuan pengguna (click), metode zero-click bekerja secara senyap tanpa meninggalkan jejak visual.
"Kalau zero-click itu kita tidak usah melakukan apa-apa. Begitu perangkat dikirimkan malware, semua isi handphone-nya bisa diambil tanpa orang yang diintersepsi tahu sama sekali," ujar Dr. Pratama Persadha.
Dampak peretasan zero-click tergolong sangat destruktif karena peretas memperoleh akses penuh terhadap seluruh data pribadi dan fitur perangkat.
Baca juga: Mengenal LIMS, Alat yang Dipakai Listyo dan Jenderal Polri Sadap Presiden Prabowo
"Yang diambil apa saja? Percakapan suara—baik menggunakan GSM, WhatsApp, maupun Telegram—semuanya bisa diambil. Kemudian pesan singkat dengan sistem apa pun, mau end-to-end encryption apa pun, itu semua bisa diambil. Gambar, video, berkas, email, semua bisa diunduh. Bahkan media sosial, kalau korban menerima Direct Message (DM) yang belum dibaca, pihak penyadap sudah bisa membaca duluan," tutur Pratama.
Selain menguras data tersimpan, zero-click malware memungkinkan peretas mengendalikan komponen fisik ponsel secara jarak jauh (remote control).
"Kamera depan dan belakang bisa dikontrol, mikrofon juga bisa dikontrol secara remote. Jadi kalau mikrofonnya dihidupkan, kendati handphone diam dan tidak digunakan, perangkat tersebut sebenarnya sedang mengoles data dan merekam percakapan untuk dikirimkan ke command and control milik peretas," ungkap Pratama.
Meskipun metode zero-click bekerja sangat senyap, Pratama menjelaskan bahwa pengguna ponsel—terutama pejabat publik dan aparat negara—dapat mengenali gejala fisik dan teknis pada perangkat yang mengindikasikan adanya aktivitas penyadapan atau infeksi malware di latar belakang. Diantaranya, terjadi lonjakan pemakaian data internet secara tidak wajar. Perangkat terasa panas saat dipegang, padahal ponsel sedang berada dalam kondisi diam (idle), tidak digunakan, dan tidak ada aplikasi berat yang berjalan. Perangkat telepon pintar berspesifikasi tinggi mendadak bekerja sangat lambat akibat beban kerja prosesor yang dipaksa menjalankan modul peretasan di latar belakang. Baterai perangkat terkuras jauh lebih cepat dari penggunaan normal. Aplikasi sering mendadak tertutup sendiri (keclose) saat dibuka, atau perangkat melakukan proses restart secara berulang tanpa perintah pengguna.
"Indikator-indikator ini harus menjadi perhatian serius, khususnya bagi Presiden dan pejabat-pejabat yang diduga menjadi target penyadapan. Harus lebih waspada terhadap kondisi perangkat dan tidak sembarangan menitipkan ponsel," kata Pratama menegaskan.
Pratama membeberkan rentetan kasus kebocoran data publik berskala masif di Indonesia yang hingga kini menjadi muara berbagai tindak kejahatan siber, seperti penipuan scamming, pinjaman online ilegal, hingga perjudian daring.
Menutup pembahasannya dalam program Dari Meja Redaksi, Pratama memberikan rekomendasi teknis dan strategis demi menjaga kedaulatan informasi serta keamanan nasional. Untuk jajaran pejabat strategis negara—seperti Presiden, Wakil Presiden, dan para Menteri—ia mendorong pengamanan jalur komunikasi menggunakan enkripsi persandian dari perangkat ke perangkat (device-to-device encryption).
 Ikuti Whatsapp Channel NTVNEWS.ID